
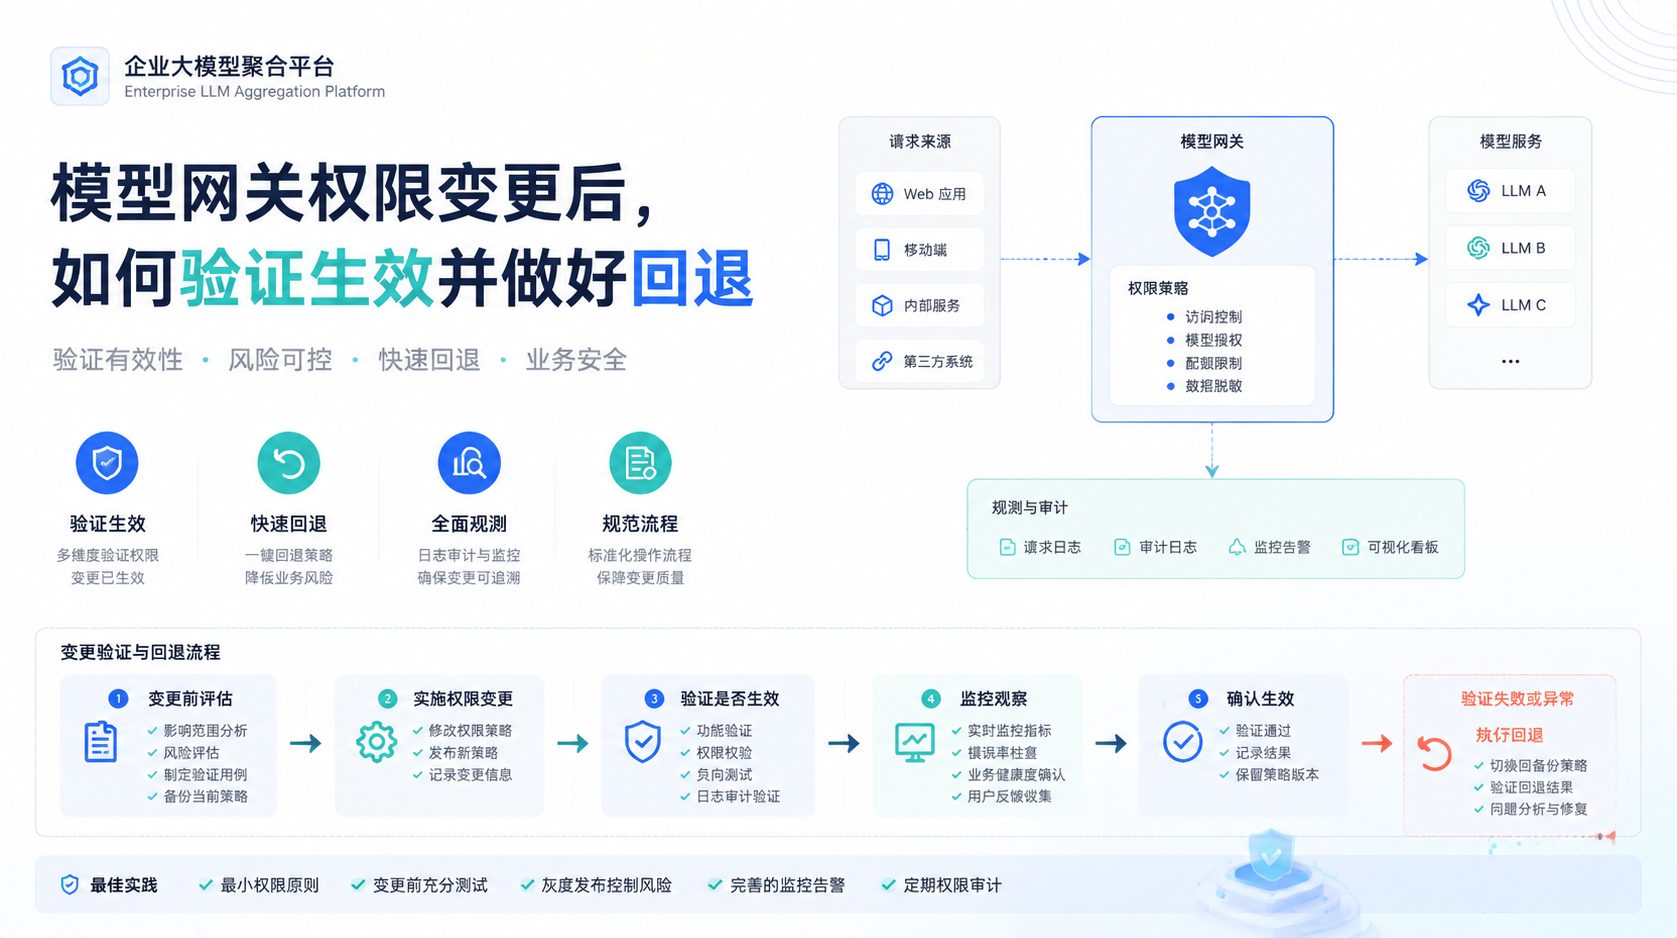
模型网关权限变更后,不能只以“配置已保存”作为生效依据。更稳妥的做法,是围绕变更对象、实际调用路径和回退条件完成一次可记录、可复核的验证。
一、变更前先明确验证基线
记录变更对象、变更前权限、预期权限、影响范围、操作时间和负责人,并准备至少两组测试身份:应获得权限的身份,以及不应获得权限的身份。若涉及企业内部平台接入,还需要确认测试请求是否经过与生产环境一致的认证和网关链路。
二、同时验证“允许”和“拒绝”
正向验证用于确认授权对象能够完成预期操作;反向验证用于确认未授权对象仍被拒绝。只做正向测试,无法排除权限范围被意外放大的情况。
如需验证第三方平台中的具体操作权限,应先人工确认测试环境、账号和数据范围,再分别执行授权身份的预期操作与未授权身份的拒绝测试,并留存请求时间、响应结果、网关日志和目标系统记录。实际测试步骤应以企业内部配置和对应平台正式文档为准。
三、确认配置是否真正进入调用链路
权限配置完成后,需要核对实际请求使用的身份、应用、环境和目标资源是否与变更对象一致。同时关注配置发布、缓存或会话状态是否可能影响观察结果。不能预设权限会即时生效,也不能预设需要等待固定时长。
四、用可审计证据判断结果
建议至少保留以下信息:变更记录、测试身份、请求时间、操作类型、响应状态、网关侧日志、目标系统侧结果及人工复核结论。涉及业务数据时,应使用获批的测试数据,并按企业安全规范处理日志中的敏感信息。
五、提前定义回退触发条件
出现非预期拒绝、权限范围扩大、关键调用异常或日志无法追溯时,应暂停扩大变更范围,并按照内部审批流程恢复到已确认的上一版本。回退后需要重新执行正向和反向测试,确认权限状态与调用链路均已恢复。具体回退方式取决于企业采用的权限模型、配置发布方式和审计机制,不能据此给出统一操作指令。
适用边界:以上内容是权限变更验证与回退的通用检查框架,不代表任何具体产品的权限层级、发布机制、时效承诺或接口行为。正式实施前,应由企业技术、安全及业务负责人结合实际部署场景、调用量、权限要求和稳定性要求共同确认。