
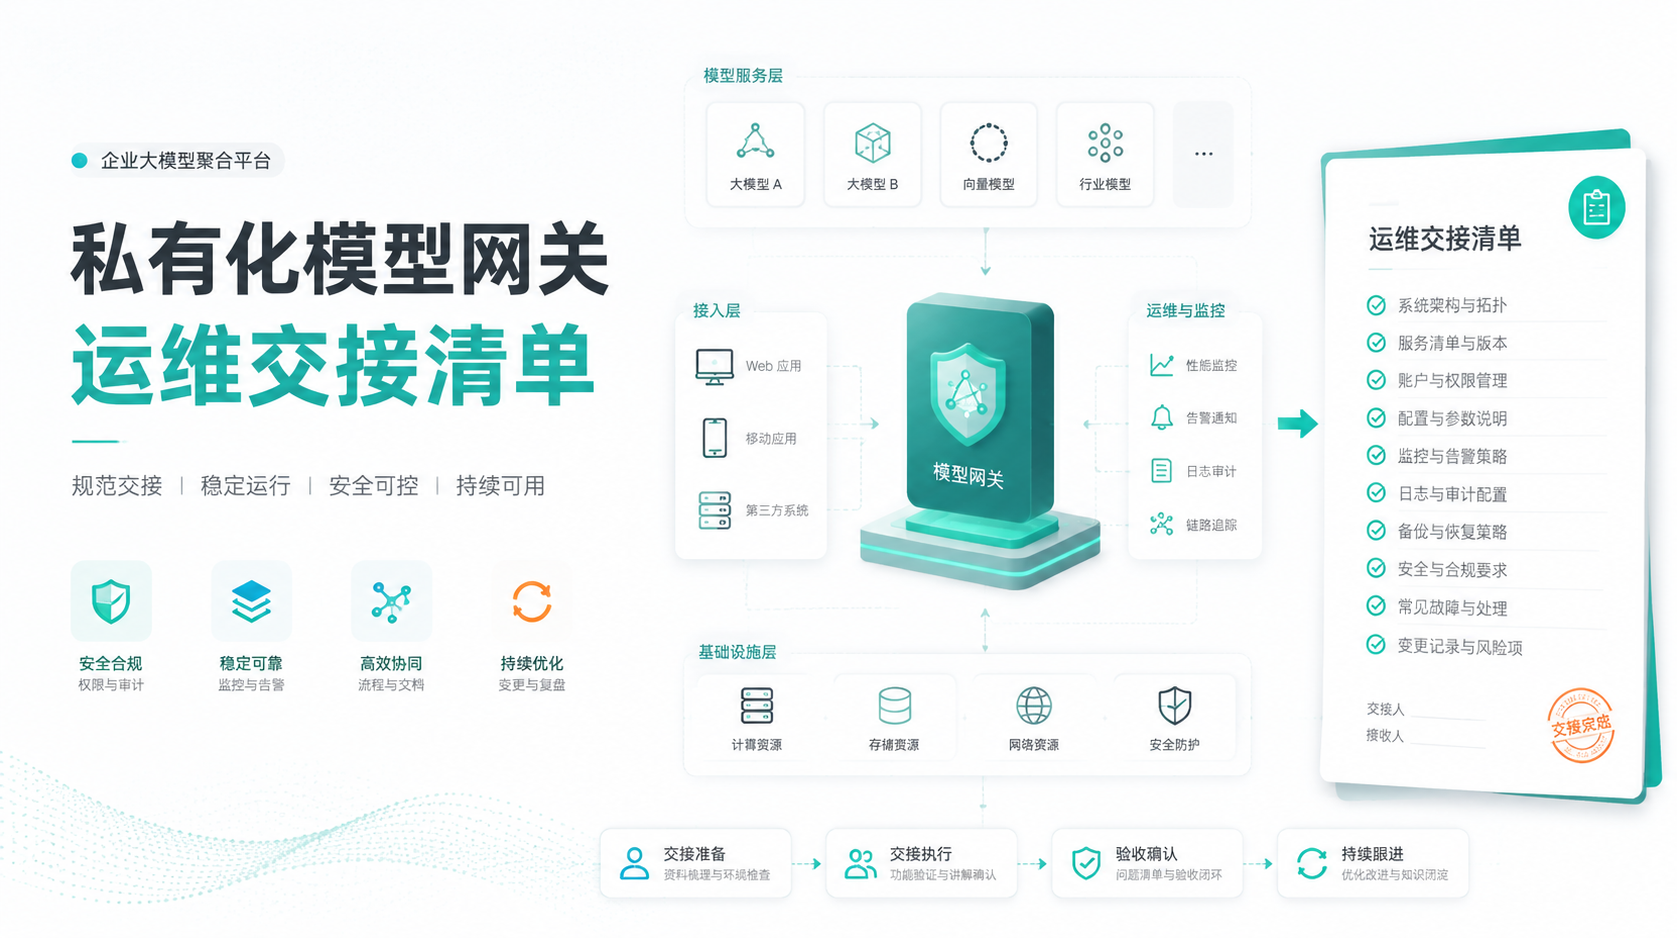
私有化模型网关运维交接清单:部署方需要核对的 8 个方面
私有化模型网关进入运维阶段后,交接重点不只在部署文件,还包括调用路径、权限边界、故障处理和变更记录。部署方可在交接前后,按以下方面整理资料并确认责任人。
1. 部署范围与组件清单
明确网关涉及的服务、运行环境、网络区域、依赖组件和配置文件位置。建议记录:
- 服务名称、版本和部署节点
- 上下游调用关系
- 配置文件、密钥和证书的保管位置
- 日志、监控和备份的存储位置
- 生产、测试等环境的边界
具体组件名称和版本应以实际部署资料为准。
2. 模型与路由配置
整理当前接入的模型、模型别名、路由规则和调用参数。需要确认:
- 不同业务是否使用不同模型或路由
- 默认模型和备用路径如何定义
- 超时、重试、并发等参数由谁维护
- 模型变更是否需要评审和回滚记录
这些配置的适用范围取决于实际网关实现和接入方式,不能仅凭通用模板直接套用。
3. 故障切换流程
部署方应明确异常发生后的判断、处置和恢复步骤。建议形成书面流程:
- 识别异常类型:网关、模型服务、网络或依赖组件
- 确认影响范围:业务、租户、接口或指定模型
- 选择已评估的备用路径,并记录操作人和时间
- 观察恢复情况,确认是否需要回切
- 完成事件记录和后续复盘
备用路径是否存在、是否具备切换条件,需要结合现网架构和测试结果核对。
4. 权限与密钥管理
交接资料应说明管理入口、角色范围、审批流程和凭据保管方式。重点确认:
- 谁可以查看、修改和发布路由配置
- 谁负责密钥、证书和访问凭据的更新
- 运维、开发和业务人员的权限是否分离
- 离职、转岗和临时授权如何处理
- 操作日志由谁查看和留存
不要把敏感凭据直接写入公开交接文档;具体保管方式应遵循企业安全制度。
5. 调用量与容量观察
调用量是评估稳定性和扩容计划的重要输入。建议记录统计口径和观察周期,包括:
- 请求量、并发量和峰值时段
- 输入输出规模的统计方式
- 各模型或业务的调用占比
- 超时、失败和限流的记录方式
- 容量告警阈值及责任人
当前调用量、峰值和阈值不能根据通用清单推定,应由部署方提供或从现有监控中核对。
6. 监控、日志与告警
交接时需要说明哪些指标可见、日志保存多久、告警如何通知。至少应核对:
- 网关请求成功率、延迟和错误分类
- 模型服务及依赖组件的健康状态
- 告警规则、通知渠道和响应时限
- 日志字段是否包含必要的请求标识
- 敏感信息脱敏和访问审计要求
指标名称、保存周期和告警时限应以企业现行规范为准。
7. 变更、发布与回滚
将配置变更、模型接入、版本升级和故障修复纳入统一记录。建议明确:
- 变更申请和审批人
- 发布前检查项
- 发布窗口和影响评估
- 回滚条件、回滚步骤及验证方式
- 变更后的观察周期和结果记录
如果现有系统尚未形成完整流程,应先确认组织责任和工具条件,再补充模板。
8. 联系人和应急信息
交接文档应保留部署、应用、安全、网络和模型服务相关联系人的职责范围。联系方式、值班安排和升级路径应定期复核,避免只保留个人信息而缺少团队责任边界。
交接完成前的最终核对
部署方可以用以下问题进行复核:
- 新运维人员能否定位服务、配置、日志和监控?
- 发生模型或网关异常时,是否有明确的判断和升级路径?
- 权限、凭据和审计责任是否已经分配?
- 调用量、峰值和稳定性要求是否有数据依据?
- 变更、回滚和故障复盘是否能够形成记录?
这份清单适合作为私有化模型网关运维交接的初步框架,不替代企业现有的安全、变更和应急管理制度。部署方可下载运维交接资料,结合自身网络架构、调用量、权限模型和稳定性要求继续评估:https://ofweb.tokenkeji.com/download