统一API接入后,模型调用权限如何落到团队与应用
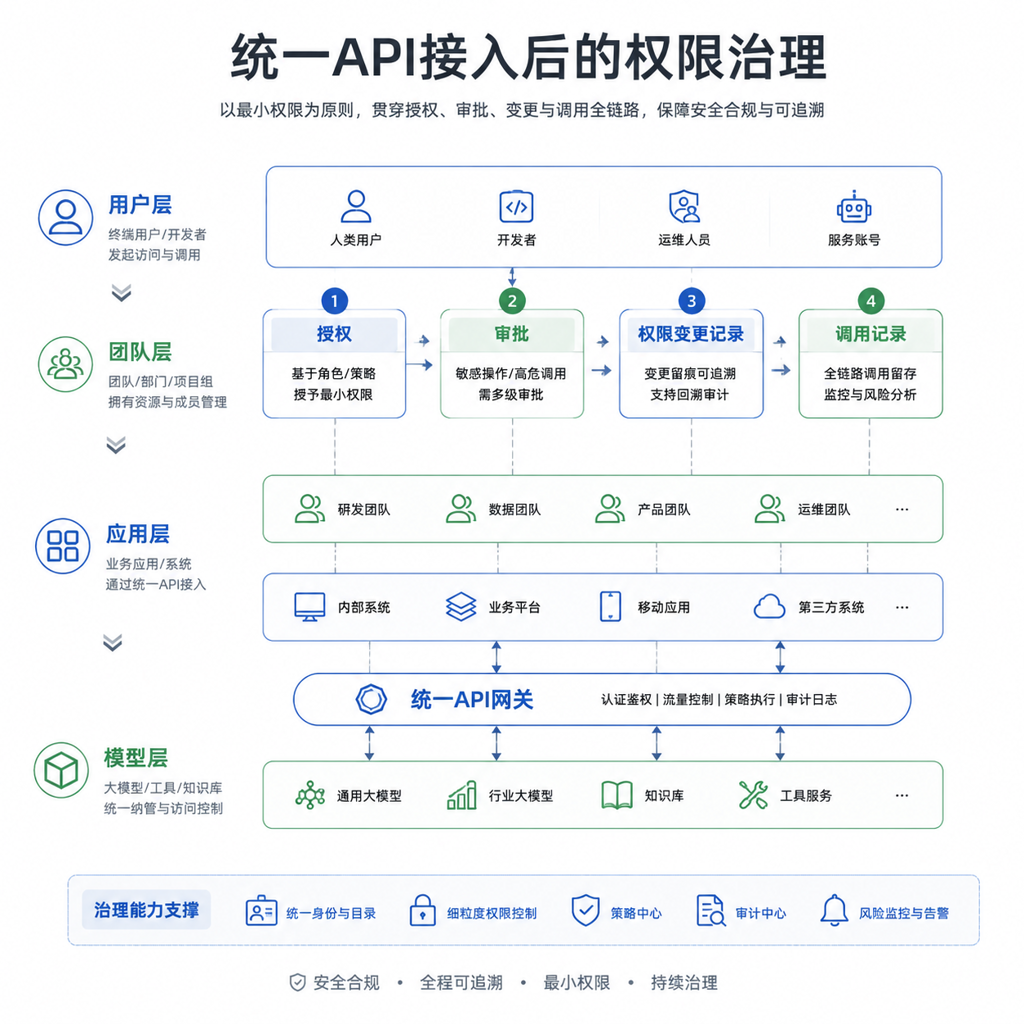
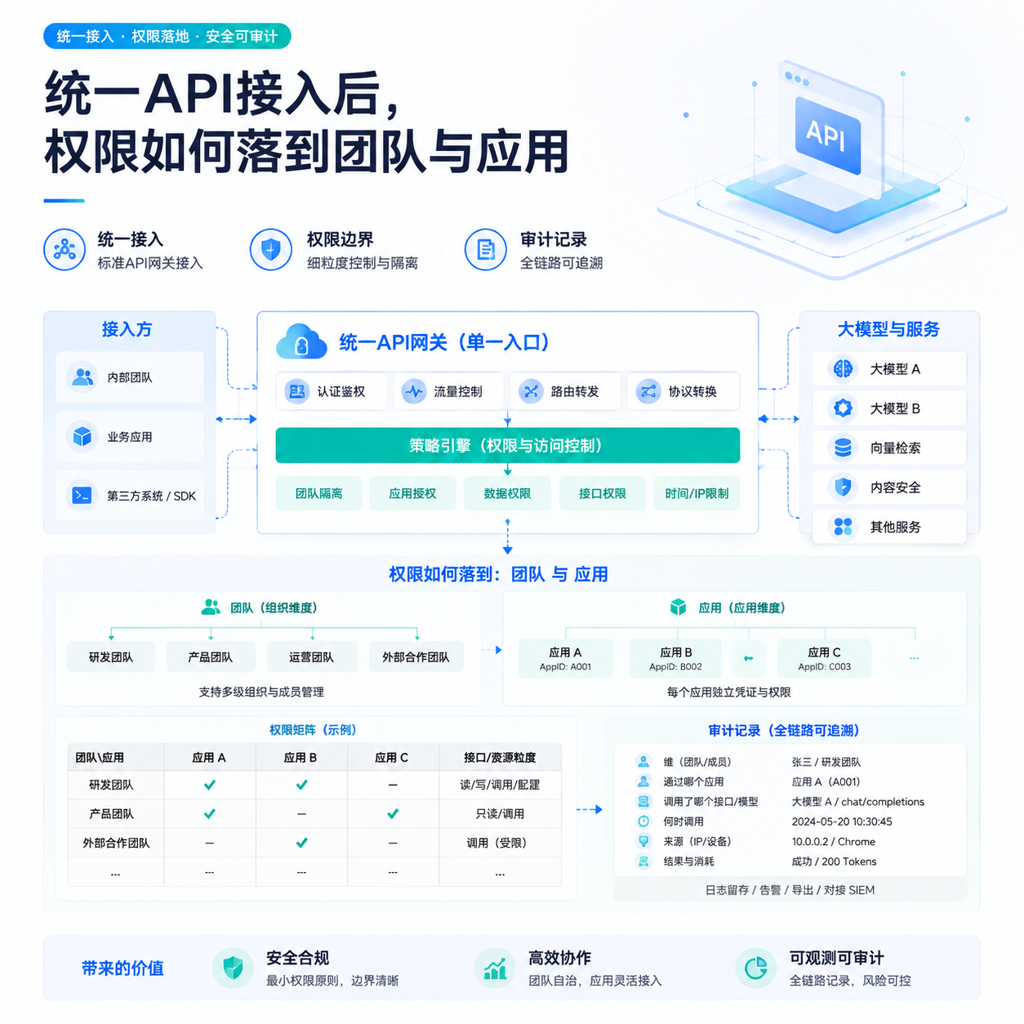
当企业将多个模型统一接入内部API后,权限管理的重点不再只是“谁能调用”,还包括“哪个团队、哪个应用可以调用什么模型,以及调用记录如何留存”。这类边界如果没有提前定义,后续容易出现权限配置不清、变更难追溯、应用之间责任边界不明确等治理问题。
一、先明确权限配置维度
部署前建议确认权限是按以下哪一层配置:
1. 用户维度:适用于需要区分个人操作权限的场景,例如查看、创建、调整或撤销调用配置。
2. 团队维度:适用于多个成员共同维护应用或项目的场景,需要明确团队管理员与普通成员的职责边界。
3. 应用维度:适用于同一团队下存在多个系统或业务应用的场景,应用可配置独立的调用身份与权限范围。
4. 模型维度:适用于不同模型有不同数据处理要求、业务用途或审批规则的场景。
实际部署中,这些维度可能需要组合使用。企业应先梳理组织、应用、模型之间的关系,再确定授权对象和审批流程。
二、把“能调用”拆成可审计的动作
权限设计不应只记录是否允许调用,还建议区分以下动作:
• 查看可用模型
• 创建或修改应用配置
• 发起模型调用
• 调整调用范围
• 查看调用记录
• 导出或使用统计信息
• 撤销权限
不同动作可以对应不同角色。这样有助于减少管理权限与实际使用权限混在一起,也便于后续复核权限变更。
三、为应用建立独立的调用边界
如果多个应用共用同一套身份或配置,出现异常调用时,定位责任范围会更加困难。部署前建议核对:
• 每个应用是否有清晰的归属团队
• 应用可以调用哪些模型
• 应用是否需要区分测试与生产环境
• 应用配置变更是否需要审批
• 应用停用后,相关权限是否同步撤销
以上是权限治理的评估项,不代表具体平台已经具备对应能力。企业需要结合实际产品文档、技术测试和部署方案逐项确认。
四、核对权限变更与调用记录
关注合规审计时,建议同时核对两类记录:
权限变更记录:谁在什么时间,为哪个用户、团队或应用调整了什么权限,调整前后状态是什么。
调用记录:哪个应用在什么时间调用了哪个模型,以及调用结果、用量统计和敏感信息留存范围如何定义。
记录内容需要结合企业的数据安全与合规要求确定。尤其需要核对日志保存周期、访问权限、导出范围,以及是否会记录不必要的业务数据或敏感信息。
五、部署前的四个追问
• 贵方计划按用户、团队、应用还是模型维度配置调用权限?
• 是否需要保留权限变更记录和模型调用记录?
• 不同环境、不同应用之间是否需要隔离?
• 权限撤销、人员离职或应用下线时,是否有复核流程?
统一API只是接入方式,权限边界、记录留存和责任归属仍需要企业结合组织结构与业务要求完成设计。建议在方案评估阶段形成权限矩阵、应用清单和审计记录要求,再与实际部署能力逐项核对。
如需进一步梳理企业模型调用的权限管理与平台治理要点,可下载相关资料,作为内部评估和沟通时的参考。