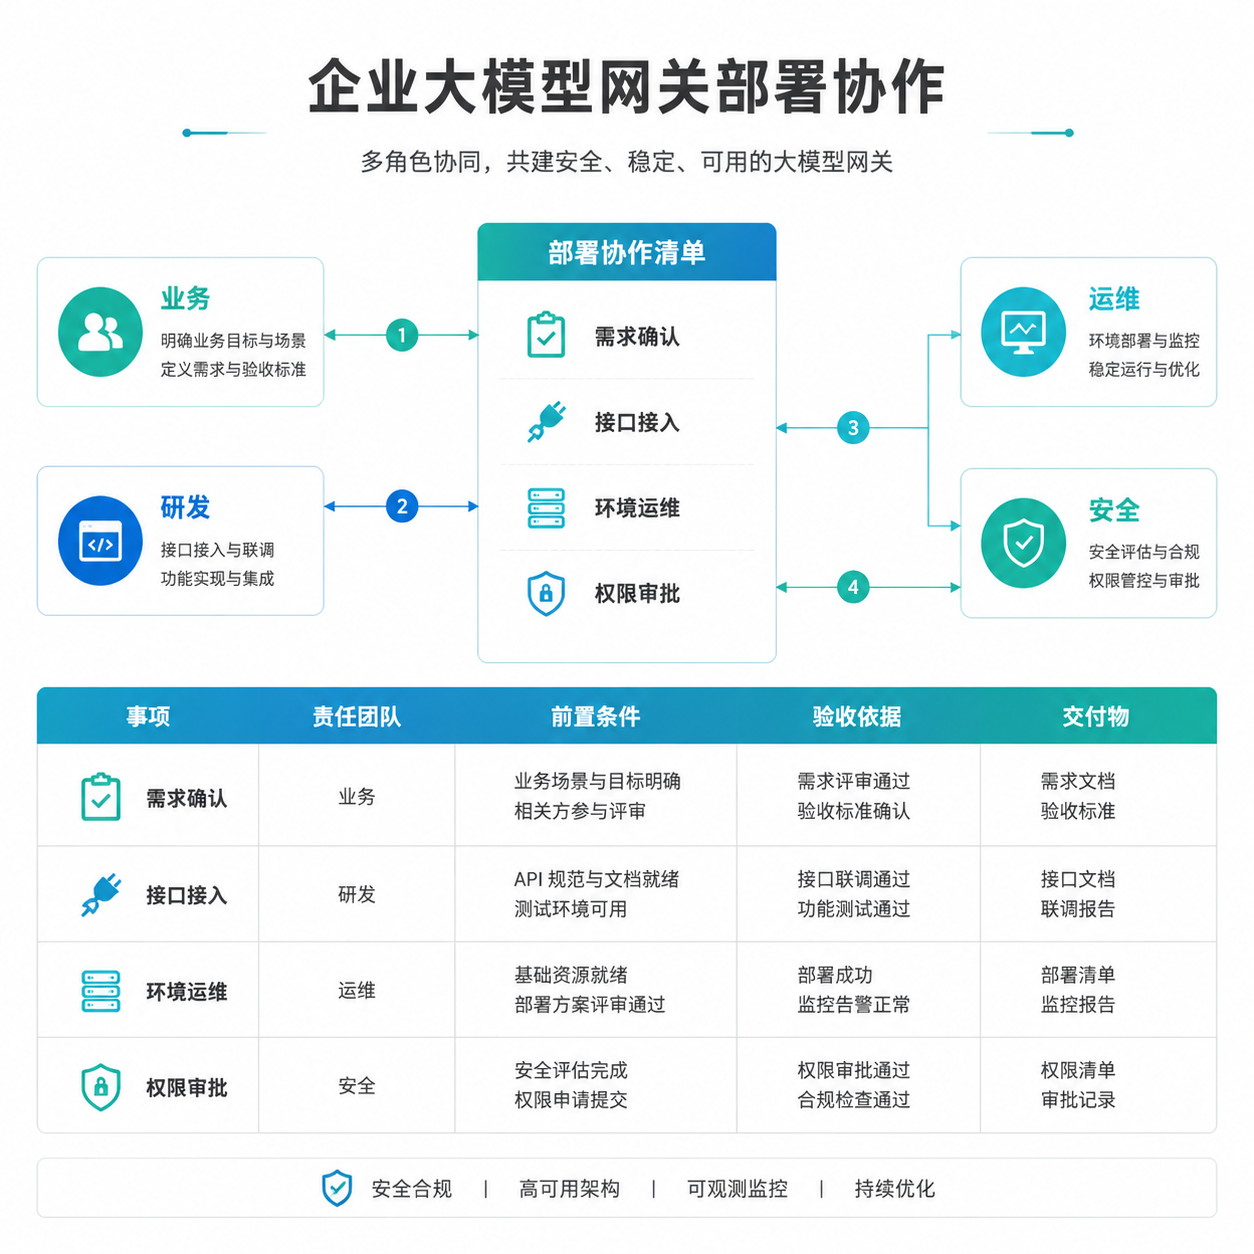
大模型聚合平台部署,难点通常不只在模型接入,也在于业务、研发、运维和安全团队之间如何分工。部署方可以在项目启动前建立一份“四方协作清单”,先明确职责、输入、审批和交付边界,再进入技术实施。
一、业务团队:明确使用场景与优先级
建议由业务团队确认:
- 首批接入的业务场景、使用对象和业务流程;
- 需要调用的模型类型或能力;
- 业务验收关注的指标,例如功能可用性、响应体验、内容合规和使用范围;
- 首期范围与后续评估事项。
业务团队不宜只提出“接入更多模型”,还需要提供可验证的场景、流程和验收口径,方便研发与运维拆解任务。
二、研发团队:负责接口与应用接入边界
研发团队需要与业务共同确认:
- 统一 API 的调用方式及现有应用改造范围;
- 模型路由、参数配置、返回格式和异常处理等需要核对的事项;
- 应用侧需要保留的日志、调用记录和排障信息;
- 开发、测试和生产环境的配置区分方式;
- 由模型网关侧评估的能力,以及仍由业务应用负责的能力。
重点不是预先假设平台具备某项能力,而是把接口协议、应用改造和责任归属逐项写清楚。
三、运维团队:确认部署、监控与服务支持安排
运维团队可以重点核对:
- 部署位置、网络连通性、运行环境和依赖条件;
- 模型服务接入后的配置管理、变更流程和发布流程;
- 运行状态、调用异常和资源使用情况需要观察的信息;
- 故障分级、响应联系人和升级路径;
- 日常技术服务支持由哪一方提供,交付文档由谁维护。
如果这些事项没有提前落实到具体团队,出现接口异常或配置变更时,容易产生重复排查和交付等待。
四、安全团队:明确权限、数据与审批要求
安全团队需要参与确认:
- 模型调用权限由谁申请、审批和回收;
- 不同部门、应用和环境是否需要区分访问范围;
- 输入输出数据是否涉及敏感信息,以及相应的保留和处理要求;
- 审计记录、操作留痕和权限变更需要满足的内部要求;
- 新增模型或新应用接入时是否需要重新进行安全评估。
权限管理不应只停留在账号申请层面,还要明确人员、应用、环境和审批流程之间的对应关系。
五、四方共同确认的交付表
部署方可以用以下字段建立协作表:
- 事项:需要完成的具体工作;
- 责任团队:最终负责交付的团队;
- 协作团队:需要提供输入或审批的团队;
- 前置条件:网络、资料、接口或环境要求;
- 验收依据:如何判断事项已完成;
- 风险与待确认项:当前尚未明确的内容;
- 时间节点:计划完成时间;
- 交付物:配置、文档、测试记录或审批结果。
适用边界:这份清单用于部署前的协作梳理和责任划分,不等同于具体产品的技术方案,也不能替代企业内部的安全评评审、权限审批和变更流程。不同模型服务、网络环境和组织架构下,具体字段仍需结合实际情况核对。
对于正在推进大模型统一接口或聚合平台部署的团队,建议先完成四方职责表,再分别确认模型接入、统一 API、权限管理和技术服务支持要求。可下载相关资料,用于组织内部评估和跨团队沟通:https://ofweb.tokenkeji.com/download