选择大模型平台交付方,要核对哪些责任?
企业评估统一接口平台、上游渠道或算力聚合服务时,真正需要确认的,不只是接口能否调用,还包括:谁负责部署、谁负责运维、出现问题由谁响应,以及合规材料由谁提供。
一、先确认交付边界
在签约或启动POC前,建议将以下内容写入项目资料或合作协议:
- 交付对象:统一接口平台、模型接入、账号与权限管理、日志审计等具体范围。
- 部署方式:公有云、专有环境还是私有化部署,部署所需的网络、算力和系统条件由哪一方准备。
- 模型范围:支持接入哪些模型或上游渠道,新增模型的评估、适配和上线流程由谁负责。
- 验收标准:功能可用性、接口兼容性、权限隔离、日志留存和文档交付等验收项目如何定义。
如果交付边界只停留在“提供接口”,后续的环境适配、故障定位和版本变更可能缺少明确责任人。
二、核对运维与故障责任
部署方应重点询问:
- 平台运行异常时,谁负责第一响应?
- 网络、模型上游、平台组件和企业自身业务系统出现问题时,如何划分排查边界?
- 是否提供运行监控、日志查看、告警和问题记录机制?具体支持范围是什么?
- 版本升级、模型下线、接口变更和配置调整是否有通知与回滚安排?
- 工作时间外是否有支持机制,响应时效和升级路径如何约定?
这些问题不应只看口头承诺,建议要求对方提供服务说明、运维流程或责任矩阵,便于后续核对。
三、核对合规与审计材料
涉及企业内部数据、权限和调用记录时,部署方还需要确认:
- 数据是否经过第三方系统,数据流向和保存位置如何说明。
- 调用日志、操作日志和审计记录由谁保存,保存周期与导出方式是什么。
- 企业管理员、普通用户和应用调用方的权限如何区分。
- 私有化部署所需的软件、硬件、网络和安全条件是否有清单。
- 对方能够提供哪些合规、信息安全或技术服务支持材料,材料的适用范围和有效期如何核对。
“有材料”不等于“适用于当前项目”。部署方应结合自身行业、数据类型、部署环境和审计要求逐项确认。
四、用一张责任清单做最终比较
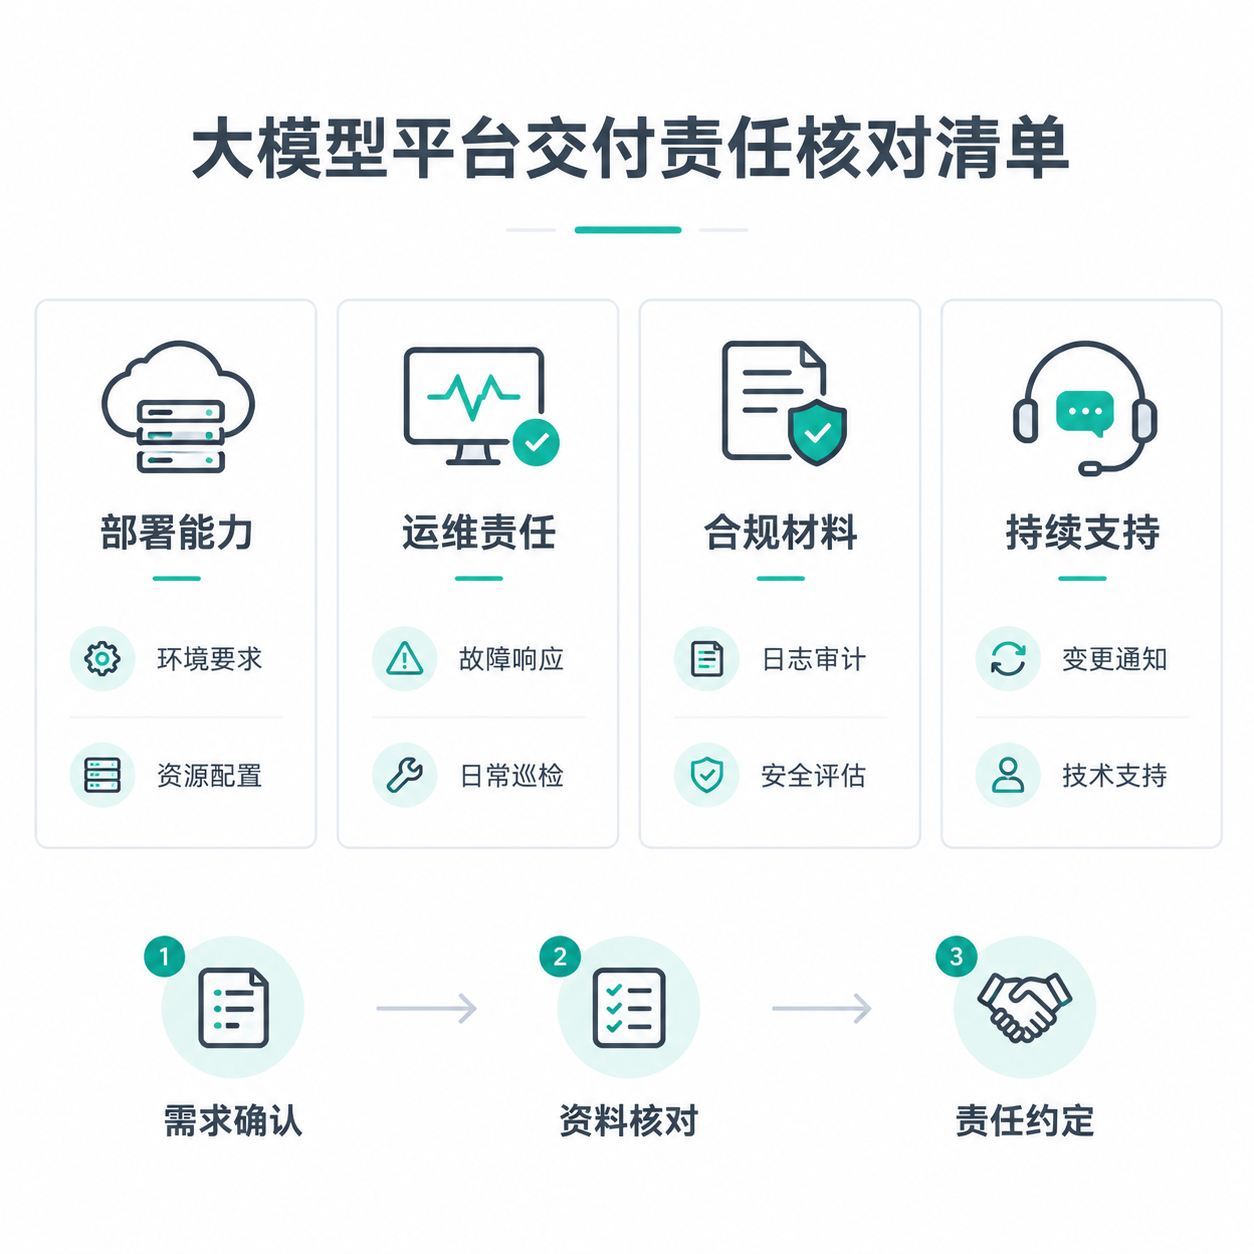
建议至少按四个维度比较候选交付团队:
| 维度 | 需要确认的内容 |
|---|---|
| 部署能力 | 环境要求、实施步骤、模型接入和验收方式 |
| 运维责任 | 监控、故障响应、版本变更和升级路径 |
| 合规材料 | 数据流向、日志审计、权限管理和可提供文件 |
| 持续支持 | 支持时间、问题升级、文档更新和变更通知 |
如果某项内容无法明确到责任人、交付物和核验方式,建议先补充资料,再进入正式采购或项目实施。
我们整理了面向部署方的评估资料,帮助企业从部署、运维、合规和持续技术支持等方面建立核对清单。