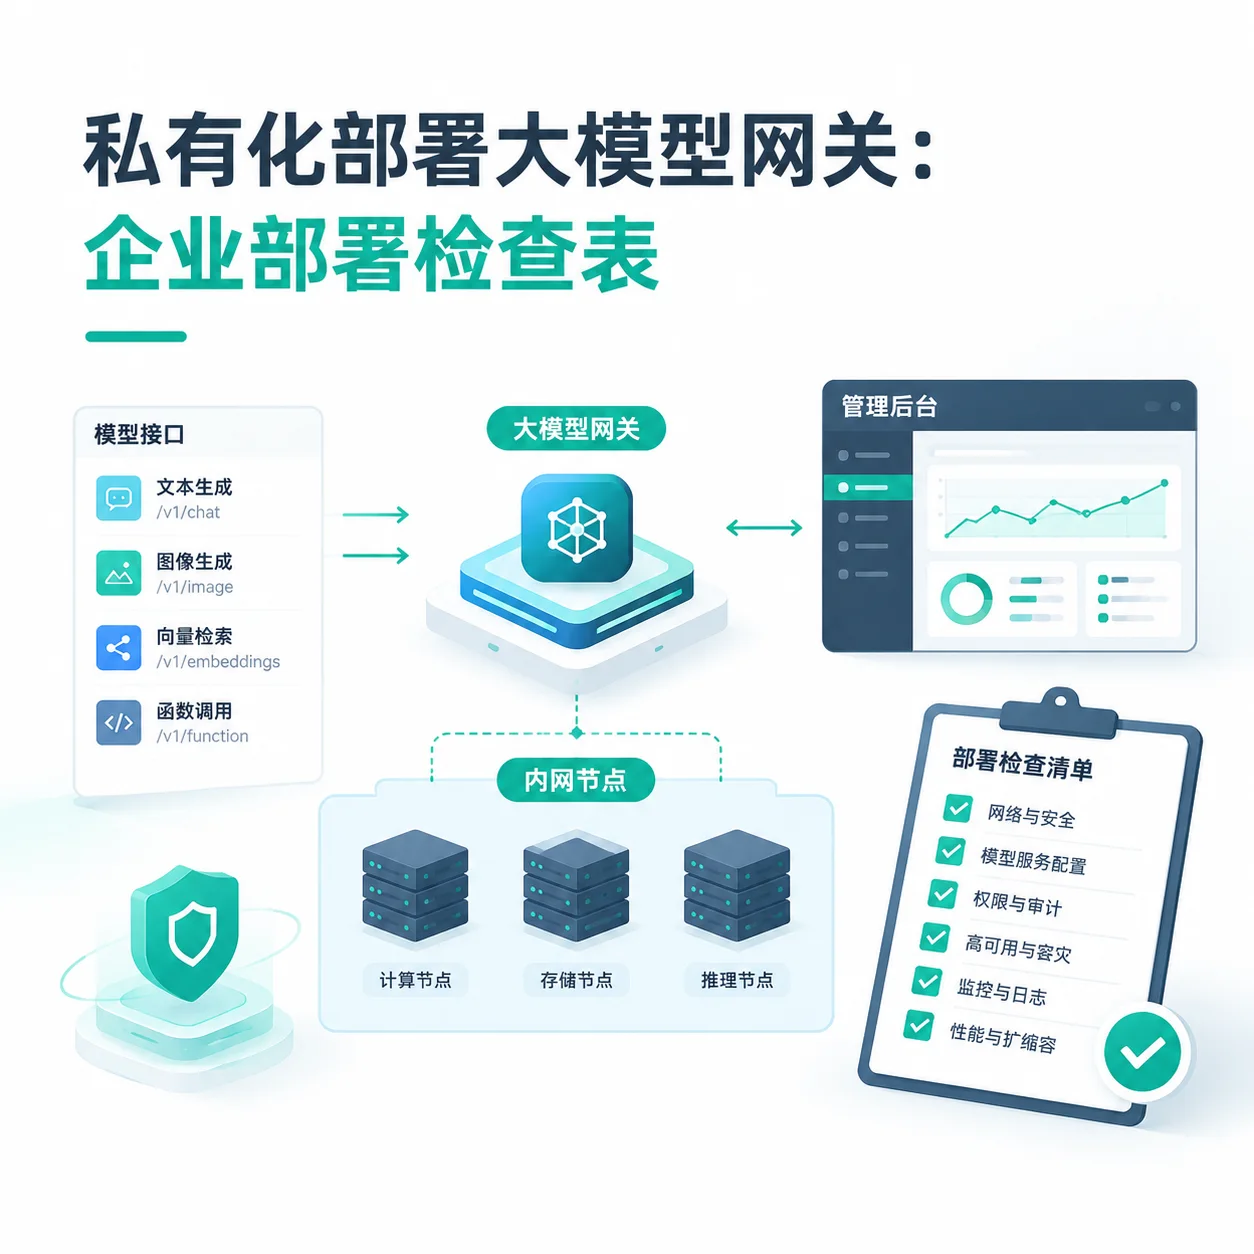
## 私有化部署大模型网关:企业部署检查表
企业准备建设大模型统一接口平台或模型聚合平台时,部署评估通常不应只看模型数量,还需要先明确环境、权限、接口和运维边界。
以下清单可用于部署前的内部评审,也可作为技术、信息安全和采购团队的沟通底稿。
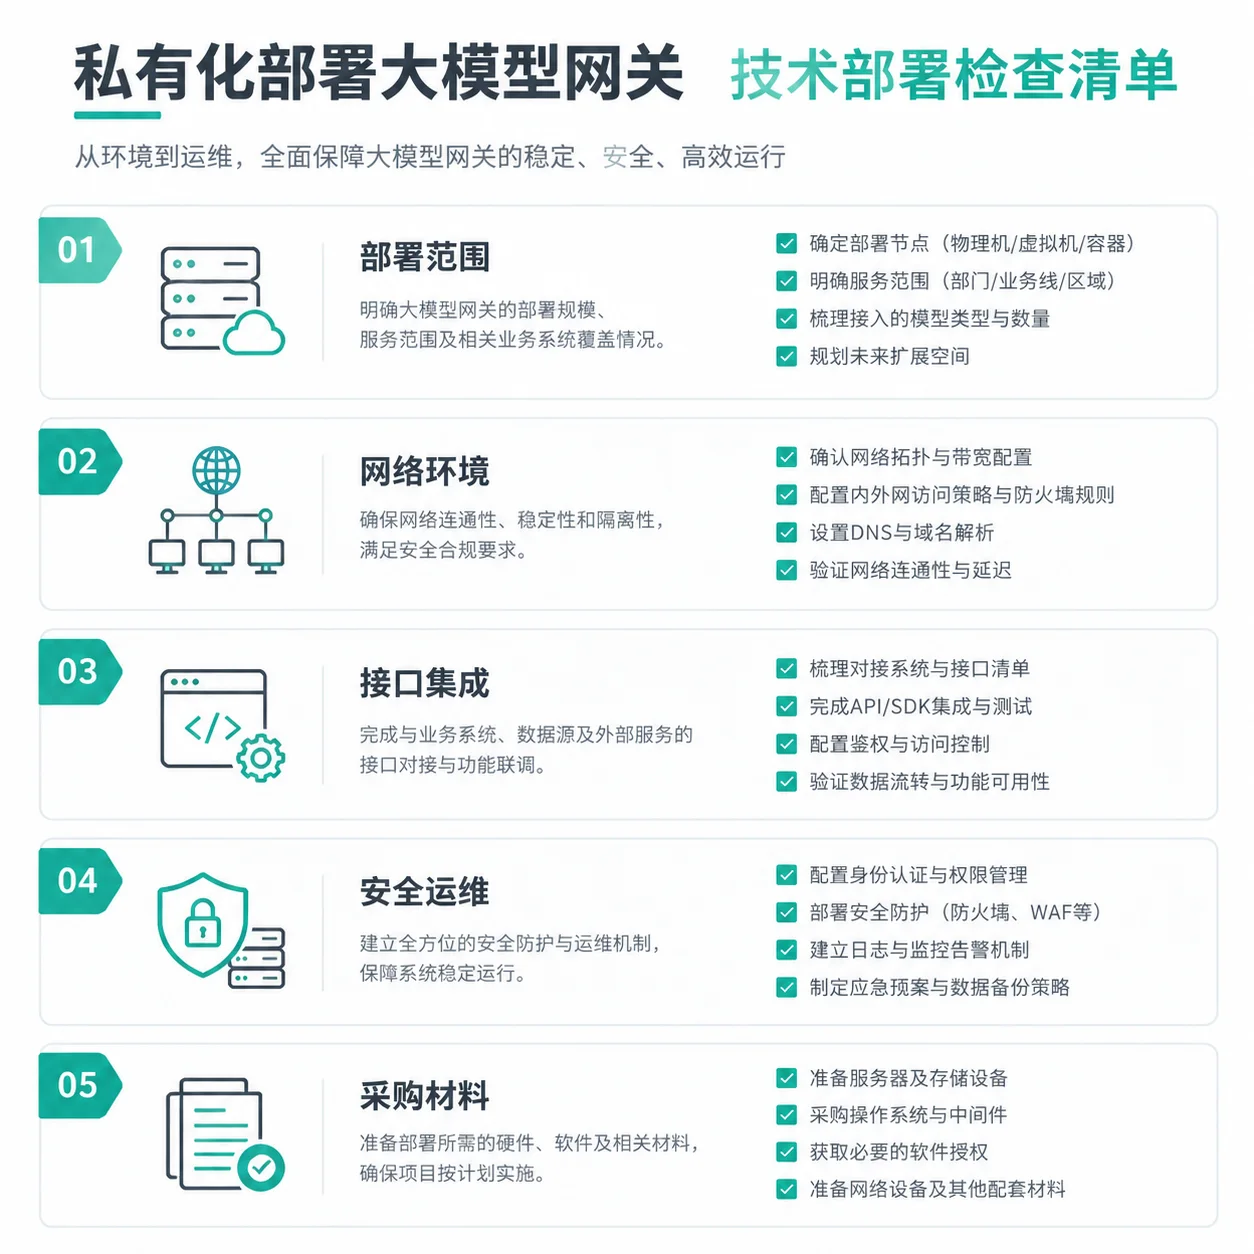
### 一、先确认部署范围
- 计划接入哪些模型和上游服务?
- 是否需要统一封装为兼容的模型接口?
- 使用团队包括研发、数据分析、业务部门还是外部系统?
- 是否需要管理后台、调用统计、密钥管理和权限分级?
- 是否存在多组织、多项目或多环境隔离要求?
公开官网资料显示,New API的产品定位为“Unified AI API gateway and admin dashboard”,即统一AI接口网关与管理后台。具体能力是否满足企业的私有化部署、模型接入、权限和审计要求,仍需结合实际环境进一步核对。
### 二、核对网络与基础环境
- 部署环境是本地机房、私有云还是其他受控环境?
- 运行环境是否允许访问指定模型服务或内部系统?
- 是否需要完全内网运行,或通过受控出口访问外部接口?
- 是否已有容器、数据库、缓存、日志和监控等基础设施?
- 是否需要高可用、备份、灾备和升级回滚方案?
这些项目会直接影响部署架构、网络策略和实施工作量,不能仅凭产品介绍页面判断。
### 三、明确接口与集成边界
- 现有应用使用什么接口规范和鉴权方式?
- 是否需要兼容已有SDK、请求格式和返回格式?
- 流式响应、上下文、文件或多模态请求是否在范围内?
- 是否需要统一处理模型路由、超时、重试和异常返回?
- 是否需要与企业现有用户系统、权限系统或工单系统集成?
建议将至少一个真实业务调用链整理成测试用例,再确认改造范围和验收口径。
### 四、确认安全与运维责任
- 管理员、项目成员和普通调用方的权限如何划分?
- 接口凭证如何创建、轮换、停用和留痕?
- 请求日志是否包含敏感信息,保存周期由谁确定?
- 是否需要调用量、错误率、延迟和费用字段的统计?
- 版本升级、故障排查和日常值守由哪一方负责?
权限、日志和数据留存属于企业自身的合规与安全要求,应在部署前由相关团队确认,不能把通用产品描述直接等同于企业合规结论。
### 五、形成采购与部署评估材料
建议最终沉淀以下资料:
1. 部署环境与网络拓扑说明
2. 模型及上游接口清单
3. 用户、项目和权限矩阵
4. 现有系统集成清单
5. 日志、监控、备份和升级要求
6. 验收测试用例
7. 服务范围、实施边界与报价口径待确认项
准备私有化部署大模型网关时,可以先下载部署评估资料,再结合企业环境核对网络隔离、权限管理、模型接入和运维边界。
参考来源:官网公开产品概览,https://tokenkeji.com/。